Étude, audit et conseil en infrastructure
Infrastructure informatique et contrôle-commande de salle de contrôle : état des lieux, préconisations d’architecture et rédaction du cahier des charges.
Conseil et audit en salles de contrôle
Osiacom audite vos salles de contrôle et vous conseille : infrastructure informatique, contrôle-commande, affichage collaboratif, conformité NIS2 et maintien en condition opérationnelle. Indépendants de tout constructeur, nous analysons, recommandons et vous aidons à décider.
Secteurs d’intervention
ATC/ATM Ferroviaire Industrie OIV DéfenseExpertises
De l’audit initial aux recommandations, nous vous conseillons sur l’ensemble de la chaîne technique et humaine d’une salle de contrôle.
Infrastructure informatique et contrôle-commande de salle de contrôle : état des lieux, préconisations d’architecture et rédaction du cahier des charges.
Conseil sur les murs d’images LED et LCD : dimensionnement, choix des technologies, distances de lecture et ergonomie des postes.
Conseil pour faire passer vos processus, procédures et outils vers le numérique, en tenant compte de vos contraintes de sûreté.
Conseil aux opérateurs et à l’encadrement pour préparer une rénovation ou une migration de salle de contrôle.
Analyse d’écart, plan d’action et recommandations de mesures pour les systèmes d’information et de contrôle-commande de vos salles.
Une connaissance des exigences propres à l’ATC/ATM, au ferroviaire, à l’industrie, aux OIV et à la défense.
Conseil sur le maintien en condition opérationnelle de vos équipements : stratégie de maintenance, suivi de l’obsolescence et priorisation des renouvellements.
Décrivez-nous votre projet : nous vous dirons comment nous pouvons y contribuer.
Secteurs
Chaque secteur impose ses normes, ses rythmes et son niveau de confidentialité. Nous en tenons compte dès l’étude.
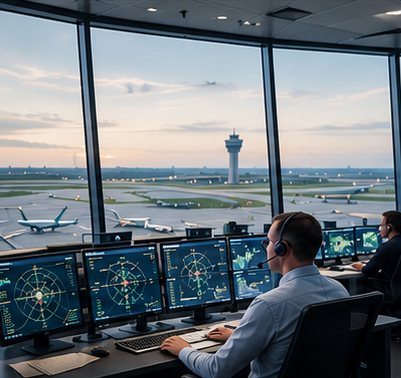
Centres de contrôle et tours : disponibilité permanente, ergonomie des positions, lisibilité des informations.
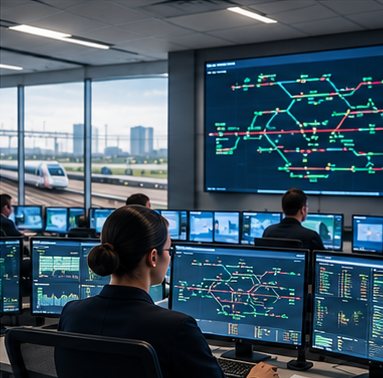
Postes de commande centralisés et centres opérationnels : supervision du trafic et gestion des incidents.
Salles de conduite de procédé : synoptiques, alarmes et convergence entre informatique et contrôle-commande.
Opérateurs d’importance vitale : sécurité des systèmes, continuité d’activité et obligations réglementaires.
Centres de commandement et d’opérations : cloisonnement des réseaux, confidentialité et robustesse.
Supervision de sécurité
Nous supervisons la sécurité de vos applications et de votre réseau sans rien installer sur vos serveurs. Vous fournissez les données, nous monitorons avec des outils open source indépendants de tout éditeur.
Beaucoup d’applications métier, notamment en PHP, ne peuvent plus être mises à jour sans casser leurs dépendances. Leurs failles restent ouvertes.
Entre les développeurs qui livrent le code et les équipes réseau de la DSI, personne n’est vraiment chargé de la sécurité de ces applications.
Les grands comptes refusent d’installer des logiciels extérieurs sur leurs serveurs, ce qui écarte la plupart des solutions du marché.
Vous ne prenez que les briques qui vous manquent. Nous nous branchons sur les outils que vous possédez déjà.
Un pare-feu applicatif (WAF) placé devant vos applications bloque les attaques courantes. Il protège tout de suite, sans attendre la correction des failles.
Nous exploitons les données que vos outils de monitoring produisent déjà, transmises par tunnel chiffré. Des sondes réseau externes complètent la collecte. Rien n’est installé sur votre parc.
Les remontées sont normalisées pour éliminer le bruit et les doublons, puis croisées avec les connexions des opérateurs en salle de contrôle (KVM) pour détecter aussi les menaces internes.
Les alertes sont qualifiées automatiquement et comparées au renseignement partagé sur les menaces, puis suivies dans des dossiers traçables, utiles pour vos audits. Vous recevez des recommandations claires et validez toute action sensible.
Le code et ses bibliothèques sont analysés à chaque évolution, et un test d’intrusion contrôlé est mené chaque trimestre. Ce module comble le vide entre les développeurs et la DSI.
Plus simple à faire accepter par votre DSI. Nous n’entrons pas dans votre périmètre de responsabilité.
Un système fermé, sans dépendance à un éditeur et sans IA imposée.
Vous voyez côte à côte l’état de votre salle de contrôle et celui de votre parc informatique.
Nous détectons, analysons et recommandons. Vous gardez la main sur votre système.
Méthode
Nous intervenons sur une étape précise ou sur l’ensemble de votre projet, toujours en conseil : les décisions et la réalisation restent les vôtres.
Nous analysons l’existant, les usages et les contraintes.
Nous définissons l’architecture cible et rédigeons les spécifications.
Nous vous conseillons pendant le projet et préparons vos équipes au changement.
Nous vous conseillons pour garder la salle en condition opérationnelle.
Un premier échange permet de cadrer vos besoins et de définir le bon niveau d’étude.
Références
Une sélection de missions, présentées par secteur et par type de projet.
ATC/ATM
Diagnostic de l’affichage existant et recommandations de renouvellement.
Ferroviaire
Architecture cible, implantation des postes et spécifications d’affichage.
OIV
Analyse d’écart et plan d’action pour les systèmes de contrôle-commande.
Défense
Conduite du changement et plan de bascule pour préserver la continuité de service.
Une partie de nos clients relève de la défense et des opérateurs d’importance vitale. Nous ne citons aucun nom sans leur accord écrit.
Osiacom est indépendant de tout constructeur. Nous connaissons en détail les équipements des marques ci-dessous, ce qui nous permet de les comparer et de vous conseiller sans parti pris.
Contact
Demandez un rendez-vous ou un devis d’étude. Nous revenons vers vous pour convenir d’un premier échange.